

Actualités
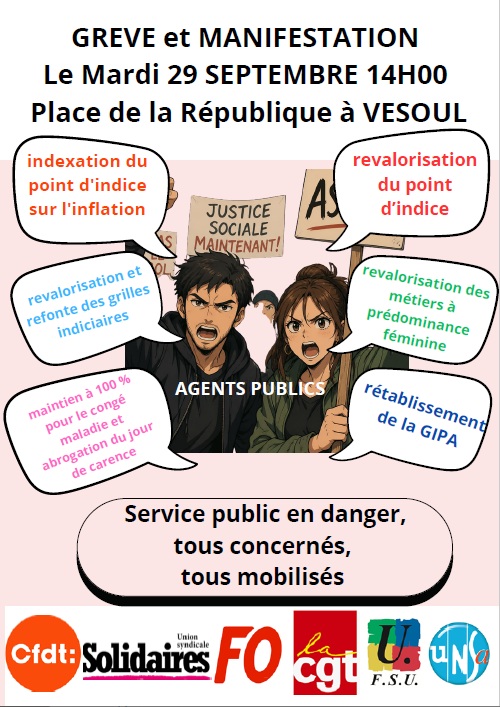
Les Organisations Syndicales de la Fonction Publique CGT, FO, CFDT, UNSA, FSU, SOLIDAIRES, CFE CGC, FA FP appellent à la mobilisation des personnels de la Fonction Publique le mardi 29 septembre 2026 :
Pour les salaires des Agents,
Pour les Services Publics,
Pour des choix budgétaires favorables à la Fonction Publique,
Tous en grève et en manifestation le mardi 29 septembre !
Ce CSAL était réuni le 21 sept 2026 pour présenter entre autres deux sujets qui ont été abordés également lors du CSAL-FS du 10 septembre 2026 : restructuration des services de contrôle et fermeture de l’antenne de Gray du SIP de Vesoul dont vous trouverez le résumé dans le compte rendu du CSAL-FS 9-2026.
L’ordre du jour est le suivant :
- Approbation des procès-verbaux des CSAL des 17/03 et 28/04/2026 (pour avis)
- Présentation du projet de restructuration des services de contrôle (pour avis)
- Présentation du projet de fermeture de l’antenne de Gray du SIP de Vesoul (pour avis)
- Point sur l’utilisation des véhicules de service (pour information)
- Point d’information sur le déploiement de RSP PART (pour information)
- Modification de l’organisation interne du pôle gestion fiscale (pour information)
Nous avons lu la déclaration liminaire suivante :
 CSAL 10-2026 Declaration liminaire
et voici notre notre compte-rendu :
Le CSAL du 10 septembre 2026 était réuni en Formation Spécialisée (FS) en présence de l’Inspecteur Santé et Sécurité au Travail (ISST). La nouvelle Animatrice de la Politique Ministérielle de Prévention a participé en visio. L’Assistante des Services Sociaux, la Médecin du travail et l’Infirmière étaient excusées.
L'ordre du jour était le suivant :
- Présentation du projet de restructuration des services de contrôle (pour avis)
- Présentation du projet de fermeture de l’antenne de Gray du SIP de Vesoul (pour avis)
- Présentation des mesures mises en place localement durant les périodes de canicule (pour information)
- Budget SST et propositions de dépenses
- Examen des fiches de signalements, des accidents de travail et des demandes portées au registre SST70 (pour information)
- Validation du document unique d’évaluation des risques professionnels (DUERP) et du programme annuel de prévention (pour avis)
Nous avons lu la déclaration liminaire suivante en début de séance :
CSAL-FS 9-2026 Déclaration liminaire
et voici notre compte-rendu :
Le Directeur a réuni les Secrétaires des Organisations Syndicales représentatives le vendredi 21 août 2026 afin d’échanger quelques éléments au sujet de la cyberattaque de la DGFiP.
Après avoir présenté une synthèse (multiples attaques avec vol de données, origines multiples, un agent DGFiP et un agent partenaire usurpés), il a reconnu qu’il s’agissait d’un événement d’une gravité sans précédent puisque c’est la première fois que des données fiscales sont appréhendées, sans toutefois que les comptes des particuliers n’aient été compromis.
Les agents usurpés ne travaillent pas en Haute-Saône. Le Directeur estime qu’il faut comprendre comment cela est arrivé, sans leur jeter la pierre. Nous lui avons demandé si l’on savait exactement ce qui s’est passé, afin d’éviter que cela ne se reproduise. L’information, qui serait de nature à interférer dans l’enquête, ne peut être donnée pour l’instant, mais le Directeur a confirmé que cela touchait aux identifiants et mots de passe des agents usurpés.
La DGFiP a averti les usagers concernés par mail. Le lendemain de l’envoi (le 19 août), moins de 13 % des mails avaient été ouverts, et, sur un total de 678 000 Particuliers et Professionnels, il en reste 40 000 sans adresse mail exploitable : ils seront contactés par courrier. Le DDFiP ne connaît pas la volumétrie d’usagers concernés en Haute-Saône.
Le Directeur a trouvé important de passer dans les services touchés en première ligne : il s’est donc rendu le 20 août aux SIP de Vesoul et de Lure, au CCPart et au SIE (il est arrivé trop tardivement au SDIF). Il a constaté que les services recevaient peu de demandes liées à cet événement. Il a rappelé aux agents que l’on peut entendre le mécontentement, mais que des limites ne doivent pas être franchies : les dispositifs prévus en cas d’agression doivent être sollicités (n’hésitez pas à rédiger une fiche de signalement). Le dernier recours, en cas de doute des usagers, demeure l’accueil physique qui doit toutefois rester limité.
Le Directeur a précisé certaines mesures d’urgence, telles que la réinitialisation des mots de passe agent, une modification dans la périodicité, une double authentification, des e-formation aux règles de sécurité informatique. Nous avons rappelé que l’ensemble des agents de la DGFiP vient de suivre la e-formation obligatoire de l’acculturation au numérique
Au niveau de la communication en local, les prochains messages seront surtout destinés aux services en charge de la gestion, sur des questions pratiques telles que la mise à jour des FAQ, les réponses-types, les infos métier sur l’adaptation des procédures. Le sujet sera abordé notamment lors du prochain
En conclusion, le Directeur estime que cette cyberattaque a abîmé l’image et la confiance en l’Administration et en ses agents, mais que la DGFiP reste une administration fiable et de premier plan.
Si nous pouvons lui reconnaître une bonne gestion de la crise, nous ne pouvons acquiescer sur ce dernier point. Cette cyberattaque révèle des fragilités anciennes qui sont la conséquence des choix politiques et budgétaires menés depuis des décennies : toujours plus de numérique sans que la cybersécurité ne soit une priorité. La dernière alerte de Solidaires Finances Publiques en date du 18 juin, après les fuites de données de la messagerie “sécurisée” de l’État et de France Service, n'a pas été prise au sérieux par la Directrice Générale.
Pour que les citoyens retrouvent confiance en notre Administration,
celle-ci doit obtenir les moyens techniques, financiers et humain lui permettant
de protéger les données personnelles et d’exercer l’ensemble de ses missions.
Pour en savoir plus, rendez-vous sur le site de SOLIDAIRES FINANCES PUBLIQUES :
Cyberattaque à la DGFiP : Solidaires Finances Publiques avait alerté sur les risques dès juin !
Cyberattaque à la DGFiP : Communiquer n'est pas sécuriser !
Ce que révèle la cyberattaque de la DGFiP mérite mieux que de la récupération politique !
Page 1 sur 49

